 ซอฟต์แวร์
 แอปพลิเคชันบนมือถือ
 เช็คความเร็วเน็ต (Speedtest)
 เช็คไอพี (Check IP)
 เช็คเลขพัสดุ
 สุ่มออนไลน์
 เครื่องมือคำนวณวันออนไลน์
FTPS คืออะไร ? ทำงานอย่างไร ? ต่างจาก SFTP อย่างไร ? และข้อดี-ข้อเสีย

 moonlightkz

File Transfer Protocol Secure (FTPS) คืออะไร ?
ในยุคแรกเริ่มของเครือข่ายคอมพิวเตอร์ โปรโตคอล (Protocol) File Transfer Protocol (FTP) ถูกพัฒนาขึ้นเพื่อใช้ในการรับส่งไฟล์ระหว่างเครื่องคอมพิวเตอร์ แต่เนื่องจาก FTP ถูกออกแบบมาในยุคที่เครือข่ายเน้นใช้งานเฉพาะกลุ่ม เช่น หน่วยงานวิจัยหรือสถาบันการศึกษา จึงไม่มีระบบการ เข้ารหัส (Encryption) ข้อมูล, ข้อมูลสำคัญ ทั้งรหัสผ่าน และเนื้อหาไฟล์ จึงถูกส่งในรูปแบบ Plaintext (ข้อความธรรมดา) ซึ่งเสี่ยงต่อการถูกดักจับข้อมูล (Eavesdropping) และการโจมตีทางไซเบอร์
- Model Context Protocol อะไร ? รู้จัก MCP มาตรฐานเชื่อม AI กับข้อมูล
- โปรโตคอล QUIC คืออะไร ? รู้จักการรับส่งข้อมูลแบบใหม่ และต่างจากเดิมอย่างไร ?
- Port Forwarding คืออะไร ? รู้จักกระบวนการส่งต่อพอร์ต เพื่อให้ส่งข้อมูลในพอร์ตที่กำหนดไว้
- Modbus คืออะไร ? โปรโตคอลสื่อสารที่เก่าแต่เก๋า และยังนิยมในงานอุตสาหกรรมอยู่ !
- เครือข่าย 5G-Advanced หรือ 5.5G คืออะไร ? บันไดก้าวสำคัญสู่ 6G
เพื่อแก้ไขช่องโหว่ด้านความปลอดภัยนี้ File Transfer Protocol Secure (FTPS) จึงถูกพัฒนาขึ้นเพื่อยกระดับระบบรับส่งไฟล์ดั้งเดิม ให้มีความปลอดภัย, รวดเร็ว และเป็นไปตามมาตรฐานการรักษาความปลอดภัยข้อมูลในระดับองค์กร
FTPS คืออะไร ? (What is File Transfer Protocol Secure ?)
File Transfer Protocol Secure (FTPS) หรือบางครั้งเรียกว่า FTP over TLS, FTPES หรือ FTP-SSL คือ โปรโตคอลการถ่ายโอนไฟล์แบบดั้งเดิม (FTP) ที่นำมาครอบด้วยชั้นการเข้ารหัสความปลอดภัย Transport Layer Security (TLS) หรือ Secure Sockets Layer (SSL)
FTPS ไม่ใช่โปรโตคอลใหม่ที่ถูกสร้างขึ้นมาใหม่ทั้งหมด แต่เป็นการ "นำ FTP ดั้งเดิมมาเสริมเกราะการเข้ารหัส" โดยคำสั่ง, โครงสร้าง และกลไกของ FTP ยังคงอยู่เหมือนเดิม แต่ข้อมูลทุกอย่างที่วิ่งผ่านเครือข่าย จะถูกเข้ารหัสเพื่อป้องกันไม่ให้ผู้ไม่หวังดีแอบดู หรือแก้ไขข้อมูลได้
โปรโตคอล FTP แบบดั้งเดิมที่ถูกสร้างขึ้นตั้งแต่ปี ค.ศ. 1971 (พ.ศ. 2514) ส่งข้อมูลทั้งหมดในรูปแบบข้อความธรรมดา (Plaintext) ทำให้รหัสผ่าน และไฟล์ข้อมูลเสี่ยงต่อการถูกแอบดู โปรโตคอล FTPS จึงเกิดขึ้นเพื่อปิดช่องโหว่นี้โดยยังคงสถาปนาการเชื่อมต่อผ่าน โครงสร้างแยก 2 ช่องทาง (Dual-Channel Architecture) ได้แก่ ช่องทางควบคุม (Control Channel) สำหรับส่งคำสั่ง และรหัสผ่าน และช่องทางข้อมูล (Data Channel) สำหรับรับส่งเนื้อหาไฟล์ ซึ่ง FTPS จะเข้ารหัสความปลอดภัยครอบคลุมทั้งสองช่องทาง
นอกจากนี้ FTPS ยังใช้ ใบรับรองดิจิทัล X.509 Digital Certificate จาก Certificate Authority (CA) ในการยืนยันตัวตนของ เซิร์ฟเวอร์ (Server) เช่นเดียวกับระบบ HTTPS บนเว็บไซต์ ช่วยป้องกันการปลอมแปลงเครื่องแม่ข่าย และเปิดโอกาสให้เข้ารหัสข้อมูลด้วยอัลกอริทึมมาตรฐานสูงอย่าง AES ด้วยความปลอดภัยระดับนี้ โปรโตคอล FTPS จึงกลายเป็นมาตรฐานสำคัญที่องค์กรเลือกใช้เพื่อให้สอดคล้องกับกฎหมายคุ้มครองข้อมูลส่วนบุคคล และข้อบังคับความปลอดภัยระดับสากล เช่น PCI DSS หรือ HIPAA
ประเภทของ FTPS (Types of File Transfer Protocol Secure)
การเชื่อมต่อ และเปิดใช้งานความปลอดภัยของ FTPS แบ่งออกเป็น 2 รูปแบบหลัก ได้แก่
1. Explicit FTPS หรือ FTPES
- การทำงาน : ไคลเอนต์ (Client) จะเชื่อมต่อกับ Server ผ่านพอร์ตมาตรฐานของ FTP (Port 21) แบบปกติก่อน จากนั้น Client จะส่งคำสั่ง AUTH TLS หรือ AUTH SSL เพื่อร้องขอให้ Server เปลี่ยนการเชื่อมต่อเป็นแบบเข้ารหัสด้วย TLS
- ข้อดี : ยืดหยุ่นสูง รองรับทั้งการเชื่อมต่อแบบทั่วไป และแบบเข้ารหัสบนพอร์ตเดียวกัน
- สถานะปัจจุบัน : เป็นมาตรฐานหลัก (RFC 4217) ที่นิยมใช้มากที่สุดในปัจจุบัน
2. Implicit FTPS
- การทำงาน : Client จะต้องสถาปนาการเชื่อมต่อแบบเข้ารหัส TLS ทันทีตั้งแต่ไบต์แรกที่เชื่อมต่อ หาก Server ไม่ได้รับข้อความ TLS ClientHello Connection จะถูกตัดทันที
- พอร์ตที่ใช้ : พอร์ตควบคุม (Control Port 990) และพอร์ตข้อมูล (Data Port 989)
- สถานะปัจจุบัน : ถือเป็นรูปแบบเก่า (Deprecated) เนื่องจากไม่ได้รับการรับรองใน RFC 4217 แต่ยังคงมีไว้เพื่อรองรับระบบเก่า (Legacy Systems) เท่านั้น
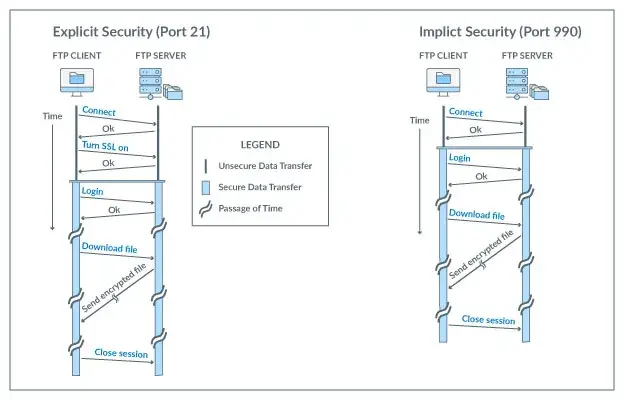
ภาพจาก : https://www.goanywhere.com/blog/the-difference-between-implicit-and-explicit-ftps
FTPS ทำงานอย่างไร ? (How does File Transfer Protocol Secure work ?)
สถาปัตยกรรมของ FTPS สืบทอดมาจาก FTP คือใช้ 2 ช่องทางแยกกัน (Dual-Channel Architecture)
- Control Channel (ช่องทางควบคุม): สำหรับส่งคำสั่ง (Commands), การยืนยันตัวตน (Authentication) และสถานะการตอบรับ
- Data Channel (ช่องทางข้อมูล): สำหรับส่งรายชื่อไดเรกทอรี (Directory Listings) และไฟล์ข้อมูล
ขั้นตอนการทำงานของ Explicit FTPS
- TCP Connection : Client เชื่อมต่อ ไปยัง Server ผ่าน Port 21
- Explicit Request : Client ส่งคำสั่ง AUTH TLS เพื่อขอเปลี่ยนเป็นช่องทางปลอดภัย
- TLS Handshake : Server ส่ง Digital Certificate (X.509) ให้ Client ตรวจสอบความถูกต้อง เมื่อยกระดับสำเร็จ ข้อมูลส่วนนี้จะปลอดภัย
- Authentication: Client ส่ง Username / Password ผ่านช่องทาง Control Channel ที่เข้ารหัสแล้ว
- Data Protection Command : Client ส่งคำสั่ง PROT P (Protection Level - Private) เพื่อสั่งให้เปิดการเข้ารหัสใน Data Channel ด้วย หากไม่สั่ง PROT P ไฟล์ที่ส่งจะยังคงไม่ถูกเข้ารหัส
- Data Transfer : สถาปนา Data Channel ผ่าน Passive หรือ Active Mode เพื่อรับส่งไฟล์โดยมีการเข้ารหัส TLS ครอบไว้ทั้งหมด
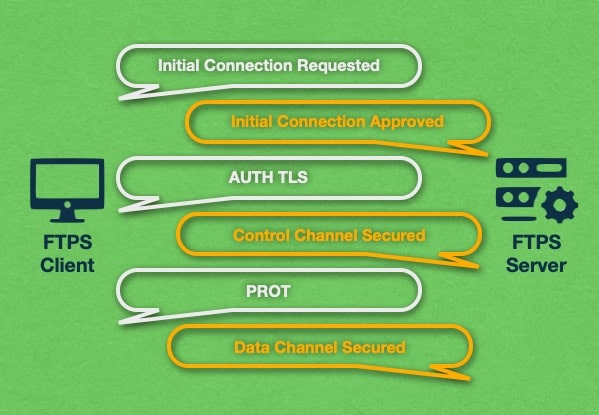
ภาพจาก : https://www.awardspace.com/kb/how-does-ftps-work/
ข้อดี-ข้อเสียของ FTPS (Pros and Cons of File Transfer Protocol Secure)
ข้อดี
ความปลอดภัยสูง
เข้ารหัสข้อมูลและข้อมูลการเข้าสู่ระบบ ช่วยป้องกันการดักรับข้อมูล (Eavesdropping) และการแก้ไขข้อมูลระหว่างทาง (Man-in-the-middle attacks)
ระบบใบรับรองมาตรฐาน (X.509 Certificate)
สามารถยืนยันตัวตนของ Server ได้อย่างน่าเชื่อถือผ่าน Certificate Authority (CA) สาธารณะ เช่นเดียวกับ HTTPS
ประสิทธิภาพการส่งไฟล์
ประสิทธิภาพความเร็วในการถ่ายโอนข้อมูลดีเยี่ยมตามมาตรฐาน FTP
ความยืดหยุ่น
สำหรับ Explicit FTPS ผู้ดูแลระบบสามารถกำหนดนโยบายได้ว่าจะให้เข้ารหัสเฉพาะคำสั่งสั่งงาน หรือเข้ารหัสทั้งไฟล์ข้อมูล
ข้อเสีย
ปัญหากับ Firewall / NAT
เนื่องจาก FTPS มีการสุ่มเปิดพอร์ตสำหรับ Data Channel เพิ่มเติม และช่องทางควบคุมถูกเข้ารหัส ทำให้ Firewall ไม่สามารถแอบส่อง (Snoop) หมายเลขพอร์ตที่จะใช้ส่งข้อมูลได้ ส่งผลให้ต้องตั้งค่าพอร์ตช่วง (Port Range) ใน Firewall เพิ่มเติม
ซับซ้อนในการตั้งค่า
จำเป็นต้องมีการจัดการดิจิทัลใบรับรอง (Certificate Management) เช่น การต่ออายุ SSL/TLS Certificate
ไฟล์ที่จัดเก็บบน Server ไม่ถูกเข้ารหัส
FTPS ทำหน้าที่เข้ารหัสเฉพาะข้อมูลระหว่างการเดินทาง (Data in Transit) เท่านั้น
ความแตกต่างระหว่าง FTPS กับ SFTP (Differences Between FTPS and SFTP)
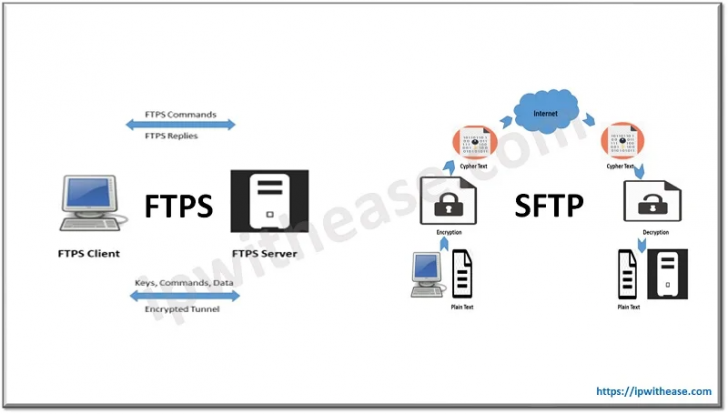
ภาพจาก : https://ipwithease.com/ftps-vs-sftp-know-the-difference/
ความสับสนที่พบบ่อยที่สุดคือการคิดว่า FTPS และ SSH File Transfer Protocol (SFTP) คือ สิ่งเดียวกันเนื่องจากมีชื่อคล้ายกัน แต่ในความเป็นจริง ทั้งสองเป็นโปรโตคอลที่มาจากคนละตระกูล และทำงานต่างกันอย่างสิ้นเชิง
| คุณสมบัติ (Feature) | FTPS (FTP over TLS) | SFTP (SSH File Transfer Protocol) |
| ตระกูลโปรโตคอล | สืบทอดมาจาก FTP | พัฒนามาจาก SSH (Secure Shell) |
| การเข้ารหัส | ใช้ TLS / SSL | ใช้เทคโนโลยีการเข้ารหัสของ SSH |
| พอร์ตมาตรฐาน | Port 21 (Explicit), Port 990 (Implicit) | Port 22 |
| จำนวนช่องทางเชื่อมต่อ | แยกเป็น 2 ช่องทาง (Control + Data Channel) | ใช้เพียง 1 ช่องทาง (Single Connection) |
| การยืนยันตัวตนของ Server | ใช้ X.509 TLS Certificate (ผ่าน CA) | ใช้ SSH Host Keys |
| การยืนยันตัวตนของ Client | Username/Password หรือ Client Certificate | Password หรือ SSH Public/Private Key |
| การเป็นมิตรกับ Firewall | ยากกว่า ต้องเปิดช่วงของพอร์ตหลายพอร์ต | ง่ายกว่า ผ่านพอร์ต 22 เพียงพอร์ตเดียว |
ประวัติความเป็นมาของ FTPS (History of File Transfer Protocol Secure)
ปี ค.ศ. 1971 (พ.ศ. 2514)
มีการร่างโปรโตคอล FTP ขึ้นเพื่อใช้งานในเครือข่าย ARPANET โดยไม่มีระบบรักษาความปลอดภัยใดๆ
ปี ค.ศ. 1994 (พ.ศ. 2537)
บริษัท Netscape ได้คิดค้นและเปิดตัว Secure Sockets Layer (SSL) เพื่อสร้างการเชื่อมต่อที่ปลอดภัยบนอินเทอร์เน็ต
ปี ค.ศ. 1996 (พ.ศ. 2539)
มีการเสนอ Draft RFC เพื่อนำระบบ SSL มาประยุกต์ใช้กับ FTP เป็นครั้งแรก
ปี ค.ศ. 1997 (พ.ศ. 2540)
เปิดตัวมาตรฐาน RFC 2228 มีการเพิ่มคำสั่ง AUTH เข้าไปในมาตรฐาน FTP เพื่อยกระดับความปลอดภัย
ปี ค.ศ. 2005 (พ.ศ. 2548)
IETF ได้ตีพิมพ์เอกสารมาตรฐานอย่างเป็นทางการสำหรับ Explicit FTPS (Securing FTP with TLS) ซึ่งกลายมาเป็นมาตรฐาน FTPS ที่ใช้แพร่หลายมาจนถึงปัจจุบัน
บทสรุปเกี่ยวกับ FTPS (File Transfer Protocol Secure Conclusion)
File Transfer Protocol Secure (FTPS) คือ ทางเลือกในการยกระดับโปรโตคอลการส่งไฟล์แบบเดิม (FTP) ให้มีความปลอดภัยระดับองค์กรด้วยการนำ TLS มาครอบทับ ข้อดีสำคัญคือ การต่อยอดจากโครงสร้าง FTP ดั้งเดิม ทำให้เรียนรู้ระบบได้ง่าย และใช้ Certificate (X.509) ในการยืนยันตัวตนเหมือนกับเว็บ HTTPS
อย่างไรก็ตาม แม้ว่า FTPS จะให้ความปลอดภัยสูงในการเข้ารหัสข้อมูลระหว่างส่ง แต่ผู้ดูแลระบบจะต้องแลกมาด้วยความซับซ้อนในการตั้งค่า Firewall เนื่องจากต้องใช้พอร์ตเชื่อมต่อหลายพอร์ต ในทางปฏิบัติ องค์กรสามารถเลือกใช้งานระหว่าง FTPS เน้นใช้ Certificate ยืนยันตัวตน หรือ SFTP เน้นตั้งค่าง่ายผ่าน SSH พอร์ตเดียว ตามความเหมาะสมของโครงสร้างพื้นฐานด้านไอทีของตนเอง
ที่มา : en.wikipedia.org , filezillapro.com , www.exavault.com , www.geeksforgeeks.org , www.goanywhere.com , www.namesilo.com , www.raysync.io


 คำสำคัญ »
|
|
แอดมินสายเปื่อย ชอบลองอะไรใหม่ไปเรื่อยๆ รักแมว และเสียงเพลงเป็นพิเศษ |

ทิปส์ไอทีที่เกี่ยวข้อง


แสดงความคิดเห็น


ทิปส์ไอที ยอดนิยม

ทิปส์ไอทีแนะนำ





Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.