 ซอฟต์แวร์
 แอปพลิเคชันบนมือถือ
 เช็คความเร็วเน็ต (Speedtest)
 เช็คไอพี (Check IP)
 เช็คเลขพัสดุ
 สุ่มออนไลน์
 เครื่องมือคำนวณวันออนไลน์
Proxy Server คืออะไร ? มันทำงานยังไง ? มีกี่ประเภท ? ข้อดี-ข้อเสีย

 moonlightkz

Proxy Server คืออะไร ? มันทำงานยังไง ? มีกี่ประเภท ? ข้อดี-ข้อเสีย
ในยุคดิจิทัลปัจจุบันที่ อินเทอร์เน็ต (Internet) กลายเป็นโครงสร้างพื้นฐานสำคัญในชีวิตประจำวัน และการดำเนินธุรกิจ ปริมาณการรับส่งข้อมูลมหาศาลเกิดขึ้นทุกวินาทีข้ามเครือข่ายทั่วโลก อย่างไรก็ตาม ความสะดวกสบายในการเชื่อมต่อนี้มาพร้อมกับความเสี่ยงด้านความปลอดภัยทางไซเบอร์ที่เพิ่มสูงขึ้นอย่างต่อเนื่อง ไม่ว่าจะเป็นการดักรับข้อมูล, การโจมตีด้วย มัลแวร์ (Malware) การระบุตำแหน่งผู้ใช้ หรือการละเมิดความเป็นส่วนตัว (Online Privacy) ด้วยเหตุนี้ ทั้งผู้ใช้งานทั่วไป และองค์กรทุกขนาดจึงต้องแสวงหาเทคโนโลยีที่จะมาช่วยคัดกรอง, ป้องกัน และบริหารจัดการการจราจรบนเครือข่าย (Network Traffic) ให้มีประสิทธิภาพ และปลอดภัยยิ่งขึ้น
หนึ่งในเทคโนโลยีเครือข่ายระดับพื้นฐานที่ทรงพลัง และมีการใช้งานอย่างแพร่หลายมาอย่างยาวนานก็คือ Proxy Server ซึ่งเปรียบเสมือน "ด่านหน้า" หรือ "ตัวกลาง" ที่คอยประสานงาน และจัดระเบียบการรับส่งข้อมูลระหว่างผู้ใช้งานกับโลกอินเทอร์เน็ตภายนอก โดยไม่ได้ทำหน้าที่เพียงแค่ปกปิดตัวตน หรือหมายเลข ไอพีแอดเดรส (IP Address) เท่านั้น แต่ยังครอบคลุมไปถึงการเพิ่มความเร็วในการโหลดข้อมูลผ่านระบบความจำสำรอง (Caching) การควบคุมการเข้าถึงเนื้อหาที่ไม่เหมาะสม ตลอดจนการกระจายภาระการทำงานของ เซิร์ฟเวอร์ (Server) เพื่อรองรับการใช้งานขนาดใหญ่
บทความนี้ จะพาคุณผู้อ่านไปทำความเข้าใจระบบ Proxy Server อย่างเจาะลึก ตั้งแต่หลักการทำงานพื้นฐาน, การแบ่งประเภทที่หลากหลาย, คุณประโยชน์ และข้อจำกัดที่ควรรู้ ตลอดจนวิวัฒนาการทางประวัติศาสตร์ตั้งแต่อดีตจนถึงปัจจุบัน เพื่อให้คุณสามารถเลือกนำเทคโนโลยีนี้ไปปรับใช้ได้อย่างถูกต้อง และคุ้มค่าที่สุดนั่นเอง
พร็อกซีเซิร์ฟเวอร์ คืออะไร ? (What is a Proxy Server ?)
Proxy Server คือ เครื่องคอมพิวเตอร์ หรือโปรแกรมประยุกต์ที่ทำหน้าที่เป็น "ตัวกลาง" คอยรับ-ส่งข้อมูลระหว่างผู้ใช้งาน ไคลเอนต์ (Client) กับเซิร์ฟเวอร์ปลายทางบนอินเทอร์เน็ต
คำว่า "Proxy" แปลว่า "ตัวแทน" หรือ "ผู้รับมอบอำนาจ" ดังนั้นเมื่อเราใช้งาน Proxy Server ทุกคำขอเข้าถึงเว็บไซต์ (Web Request) จะถูกส่งไปที่ Proxy Server ก่อน จากนั้น Proxy จะทำหน้าที่ส่งคำขอนั้นต่อไปยังอินเทอร์เน็ตในนามของตนเอง ทำให้เซิร์ฟเวอร์ปลายทางเห็นเพียงข้อมูลหมายเลข IP Address ของ Proxy Server เท่านั้น ไม่เห็น IP Address ที่แท้จริงของเรา
นอกจากนี้ Proxy Server ยังทำหน้าที่เปรียบเสมือนด่านตรวจ เหมือนเป็น ไฟร์วอลล์ (FIrewall) และ Web Filter คอยคัดกรองเนื้อหา, บันทึกประวัติการทำงาน (Log) และช่วยประมวลผลข้อมูลบางอย่างก่อนส่งกลับมาให้ผู้ใช้งาน
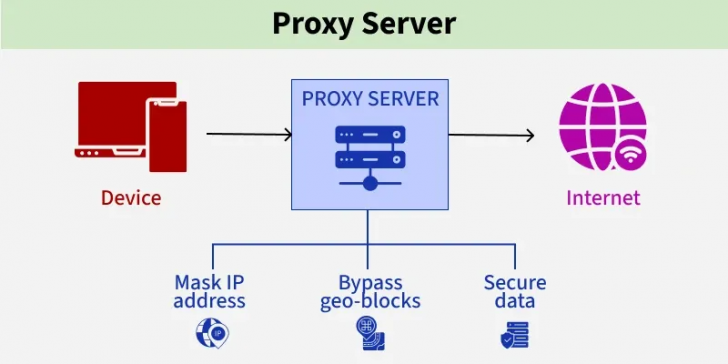
ภาพจาก : https://www.geeksforgeeks.org/computer-networks/what-is-proxy-server/
พร็อกซีเซิร์ฟเวอร์ ทำงานอย่างไร ? (How does a Proxy Server work ?)
กระบวนการทำงานของ Proxy Server สามารถแบ่งออกเป็นขั้นตอนหลัก ๆ ได้ดังนี้
ส่งคำขอ (Request)
เมื่อผู้ใช้พิมพ์ ที่อยู่ URL หรือคลิกลิงก์บน เว็บเบราว์เซอร์ (Web Browser) คำขอ เช่น HTTP / HTTPS Request จะถูกส่งไปยัง Proxy Server ที่ตั้งค่าไว้ก่อน แทนที่จะพุ่งตรงไปที่เว็บเซิร์ฟเวอร์ปลายทาง
ตรวจสอบ และประมวลผล (Processing)
Proxy Server จะตรวจสอบคำขอนั้นตามกฎ Security Policy ที่ตั้งไว้ เช่น
- ตรวจสอบว่าเว็บไซต์นี้ถูกบล็อกหรือไม่ ?
- ตรวจสอบว่ามีข้อมูลเว็บหน้านี้เก็บไว้ในหน่วยความจำสำรอง (Cache) แล้วหรือยัง ?
- ทำการซ่อน หรือเปลี่ยนแปลงข้อมูล Header เช่น เปลี่ยน IP Address หรือระบุพิกัดหลอก
ส่งต่อคำขอ (Forwarding)
หากข้อมูลไม่ได้อยู่ใน Cache และคำขอนั้นผ่านการตรวจสอบ Proxy Server จะส่งคำขอต่อไปยังเว็บเซิร์ฟเวอร์ปลายทาง
รับ และส่งคืนข้อมูล (Response)
เว็บเซิร์ฟเวอร์ปลายทางส่งข้อมูลกลับมาที่ Proxy Server จากนั้น Proxy จะทำการสแกนไวรัส หรือมัลแวร์ในไฟล์ (ถ้ามี), บันทึก Cache ไว้สำหรับการใช้งานครั้งถัดไป แล้วจึงส่งข้อมูลสุดท้ายกลับไปแสดงผลที่หน้าจอของผู้ใช้
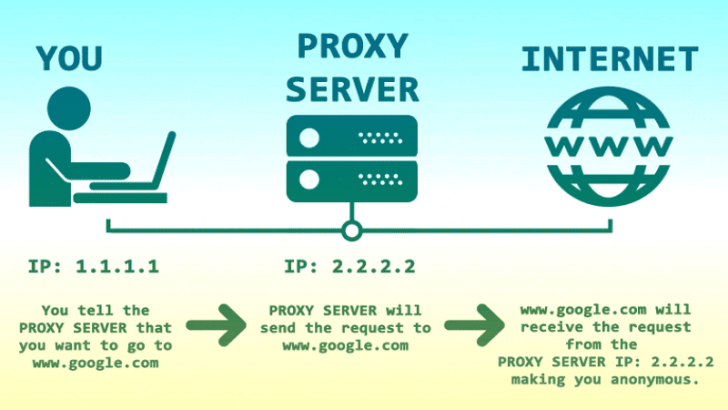
ภาพจาก : https://www.telecomkhabar.com/2024/01/what-is-proxy-server-in-network-how-it-works/
ประเภทของ พร็อกซีเซิร์ฟเวอร์ (Types of Proxy Server)
Proxy Server สามารถแบ่งประเภทตาม ทิศทาง, หน้าที่การใช้งาน, ระดับความเป็นส่วนตัว, ตำแหน่งที่ตั้ง หรือ โปรโตคอล (Protocol) ได้ดังนี้
แบ่งตามทิศทาง และลักษณะการใช้งาน
Forward Proxy
เป็นประเภทที่นิยมที่สุด ทำหน้าที่เป็นตัวแทนของ "ฝั่งผู้ใช้งาน" (Client) เพื่อส่งคำขอไปยังอินเทอร์เน็ต ใช้สำหรับซ่อน IP Address และควบคุมการเข้าถึงเว็บในองค์กร
Reverse Proxy
ทำหน้าที่เป็นตัวแทนของ "ฝั่งเซิร์ฟเวอร์" (Server) โดยตั้งอยู่ด้านหน้าของเว็บเซิร์ฟเวอร์องค์กร คอยรับคำขอจากผู้ใช้บนอินเทอร์เน็ต แล้วกระจายไปยังเซิร์ฟเวอร์ภายในเพื่อทำ Load Balancing ช่วยป้องกัน การโจมตีแบบ DDoS และเพิ่มความเร็วในการโหลดเว็บ
แบ่งตามระดับความเป็นส่วนตัว
Transparent Proxy
ไม่ซ่อน IP Address ของผู้ใช้ และระบุตัวตนกับเซิร์ฟเวอร์ปลายทางชัดเจนว่าเป็น Proxy มักใช้ตามโรงเรียน หรือบริษัทเพื่อบล็อกเว็บ และทำ Caching
Anonymous Proxy
ซ่อน IP Address ที่แท้จริงของผู้ใช้ แต่ยังบอกเซิร์ฟเวอร์ปลายทางว่าเชื่อมต่อผ่าน Proxy ช่วยป้องกันการติดตามข้อมูลส่วนบุคคลได้ระดับหนึ่ง
Distorting Proxy
ซ่อน IP Address ที่แท้จริง และส่ง IP Address ปลอม เช่น หลอกว่าอยู่ต่างประเทศ ไปให้เซิร์ฟเวอร์ปลายทาง เพื่อใช้ข้ามข้อจำกัดทางภูมิศาสตร์ (Geo-Blocking)
High Anonymity / Elite Proxy
ซ่อนทั้ง IP Address และไม่เปิดเผยว่าผู้ใช้กำลังเชื่อมต่อผ่าน Proxy เซิร์ฟเวอร์ปลายทางจะเห็นเหมือนเป็นผู้ใช้ทั่วไป ทำให้ตามรอยได้ยากที่สุด
แบ่งตามเทคโนโลยี และโปรโตคอล
HTTP / HTTPS Proxy
ออกแบบมาเพื่อจัดการทราฟฟิกเว็บโดยเฉพาะ รองรับการกรองข้อมูลและ Caching หน้าเว็บ
SOCKS / SOCKS5 Proxy
ทำงานในระดับต่ำกว่า (OSI Layer 5) รองรับทราฟฟิกทุกรูปแบบ ไม่ใช่แค่เว็บไซต์เท่านั้น เช่น เกมออนไลน์, โปรแกรมส่งข้อความ หรือการโหลด Torrent
Residential Proxy
ใช้ IP Address ที่ออกโดยผู้ให้บริการอินเทอร์เน็ต (ISP) จริงตามบ้านเรือน ทำให้ดูเหมือนการใช้งานปกติ มีโอกาสถูกบล็อกต่ำ
Datacenter Proxy
เป็น IP Address ที่สร้างจาก มีความเร็วสูง และราคาถูก แต่ถูกตรวจจับ และบล็อกได้ง่าย
ข้อดี-ข้อเสียของ พร็อกซีเซิร์ฟเวอร์ (Pros and Cons of a Proxy Server)
ข้อดี
- เพิ่มความเร็วด้วย Caching เก็บข้อมูลหน้าเว็บที่เข้าบ่อยไว้ ทำให้โหลดเร็วขึ้นและประหยัดแบนด์วิดท์องค์กร
- ป้องกันภัยคุกคามด้วยการกรองบล็อกเว็บไซต์อันตราย หรือมัลแวร์ก่อนถึงเครื่องผู้ใช้
- ปกปิดตัวตนด้วยการ ซ่อน IP Address จริง ช่วยลดการถูกติดตามจากโฆษณา และผู้ไม่หวังดี
- ช่วยให้องค์กรบล็อกเว็บที่ไม่เหมาะสม หรือลดการวอกแวกของพนักงานได้
ข้อเสีย
- หาก Proxy Server มีผู้ใช้งานหนาแน่น หรือประสิทธิภาพต่ำ จะทำให้การท่องเว็บช้าลงได้
- เสี่ยงโดนดักจับข้อมูล หากใช้ Proxy ที่ไม่น่าเชื่อถือ เช่น Free Proxy อาจทำการ บันทึกประวัติการทำงาน (Log) หรือดักจับรหัสผ่าน/ข้อมูลการเงิน
- Proxy ส่วนใหญ่ซ่อนแค่ IP แต่ไม่ได้เข้ารหัสข้อมูลที่ส่งผ่านทั้งหมดเหมือนกับการใช้ เครือข่ายส่วนตัวเสมือน (VPN)
- การตั้งค่ามีความยุ่งยาก การกำหนดค่าระบบเน็ตเวิร์กผิดพลาดอาจทำให้แอปพลิเคชันบางตัวทำงานไม่ได้
ข้อดี-ข้อเสียของ พร็อกซีเซิร์ฟเวอร์ (Pros and Cons of a Proxy Server)
จุดเริ่มต้นในยุค ค.ศ. 1990 (พ.ศ. 2533)
ในช่วงต้นยุคอินเทอร์เน็ตและ World Wide Web ประมาณปี ค.ศ. 1980-1990 (พ.ศ. 2533-2543) ความเร็วอินเทอร์เน็ตยังมีจำกัดมาก (ยุคที่ยังเป็นสายโทรศัพท์ Dial-up) เทคโนโลยี Proxy Server จึงถูกคิดค้นขึ้นโดยมีเป้าหมายหลักในการทำ Web Caching เพื่อลดภาระของสายส่งข้อมูล และช่วยให้ดึงหน้าเว็บได้เร็วขึ้น
CERN Proxy ปี ค.ศ. 1990 (พ.ศ. 2533)
Ari Luotonen และ Kevin Altis ได้นำเสนอเทคโนโลยี World Wide Web Proxies ที่สถาบัน CERN เพื่อใช้ทำหน้าที่เป็น Firewall และ Caching เพิ่มความปลอดภัยให้กับเครือข่ายภายใน ถือเป็นหนึ่งในรากฐานสำคัญของระบบโพรซีสมัยใหม่
การพัฒนาโปรโตคอล SOCKS ค.ศ. 1992 (พ.ศ. 2535)
David Koblas ได้พัฒนาโปรโตคอล SOCKS ขึ้นมา เพื่อให้โปรแกรมที่ไม่ได้ใช้ HTTP (เช่น FTP หรือ Telnet) สามารถเชื่อมต่อผ่าน Firewall/Proxy ได้
ยุคความปลอดภัย และความเป็นส่วนตัว
เมื่ออินเทอร์เน็ตเติบโตขึ้นอย่างรวดเร็ว บทบาทของ Proxy จึงขยายจากการทำ Caching ไปสู่การเป็นระบบความปลอดภัย เช่น การป้องกันการโจมตีทางไซเบอร์, การทำ Load Balancing สำหรับเว็บขนาดใหญ่ รวมถึงการปกปิดตัวตนเพื่อความเป็นส่วนตัว และการหลบเลี่ยงการปิดกั้นทางภูมิศาสตร์ในปัจจุบัน
บทสรุปเกี่ยวกับ พร็อกซีเซิร์ฟเวอร์ (Proxy Server Conclusion)
Proxy Server เปรียบเสมือนตัวกลางในการประสานงานระหว่างผู้ใช้งาน กับโลกอินเทอร์เน็ต มีประโยชน์ครอบคลุมทั้งการปกปิด IP Address, เพื่อความเป็นส่วนตัว, การเพิ่มความเร็วในการโหลดข้อมูลด้วยระบบ Caching ตลอดจนการเสริมความปลอดภัย และคัดกรองเนื้อหาในระดับองค์กร
อย่างไรก็ตาม Proxy Server ไม่ใช่เครื่องมือป้องกันความปลอดภัยที่สมบูรณ์แบบ เนื่องจาก Proxy ส่วนใหญ่ไม่ได้ทำการเข้ารหัสข้อมูลทราฟฟิกทั้งหมดเหมือนกับ VPN ดังนั้น การเลือกใช้ Proxy Server จึงควรพิจารณาความน่าเชื่อถือของผู้ให้บริการ และเลือกประเภทของ Proxy ให้เหมาะสมกับวัตถุประสงค์การใช้งานเป็นสำคัญ
ที่มา : www.fortinet.com , medium.com , www.geeksforgeeks.org , www.bitdefender.com , en.wikipedia.org , www.paloaltonetworks.com , firstsiteguide.com


 คำสำคัญ »
|
|
แอดมินสายเปื่อย ชอบลองอะไรใหม่ไปเรื่อยๆ รักแมว และเสียงเพลงเป็นพิเศษ |

ทิปส์ไอทีที่เกี่ยวข้อง


แสดงความคิดเห็น


ทิปส์ไอที ยอดนิยม

ทิปส์ไอทีแนะนำ





Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.