 ซอฟต์แวร์
 แอปพลิเคชันบนมือถือ
 เช็คความเร็วเน็ต (Speedtest)
 เช็คไอพี (Check IP)
 เช็คเลขพัสดุ
 สุ่มออนไลน์
 เครื่องมือคำนวณวันออนไลน์
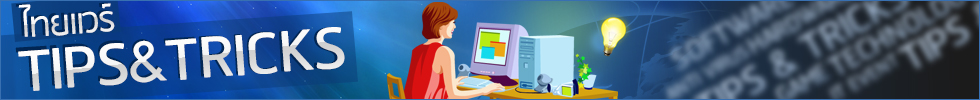
Signature-Based Detection หรือการตรวจจับตามรูปแบบ อิงลายเซ็น คืออะไร ?

 moonlightkz

Signature-Based Detection หรือ การตรวจจับตามรูปแบบ คืออะไร ?
ในยุคปัจจุบันที่ดิจิทัลได้กลายเป็นโครงสร้างพื้นฐานหลักของทั้งชีวิตส่วนตัว และองค์กรธุรกิจ ภัยคุกคามทางไซเบอร์ (Cyber Threats) ได้ทวีความซับซ้อน, รวดเร็ว และอันตรายยิ่งขึ้นกว่าในอดีต มัลแวร์ (Malware) นับล้านไฟล์ รวมถึงรูปแบบการโจมตีใหม่ ๆ ถูกสร้างขึ้น และแพร่กระจายผ่านเครือข่าย อินเทอร์เน็ต (Internet) อยู่ตลอดเวลา ส่งผลให้ระบบความปลอดภัยไซเบอร์ ไม่ว่าจะเป็นโปรแกรมป้องกันไวรัส, ระบบตรวจจับการบุกรุก หรือระบบป้องกันการบุกรุก จำเป็นต้องมีกลไกที่ทรงประสิทธิภาพในการคัดกรอง และแยกแยะระหว่างข้อมูลปกติ กับข้อมูลที่เป็นพิษภัยได้อย่างถูกต้อง และแม่นยำ
- SHA-256 คืออะไร ? รู้จักฟังก์ชันการเข้ารหัสลับ การทำงาน ข้อดี-ข้อเสีย
- Secure Shell คืออะไร ? SSH ทำงานยังไง ? ต่างจากจาก Telnet อย่างไร ?
- Endpoint Protection, EDR และ XDR คืออะไร ? รู้จัก 3 คำควรรู้ในวงการ Cybersecurity
- Checksum คืออะไร ? เครื่องมือตรวจสอบความถูกต้อง และครบถ้วนของข้อมูล
- Stateful Firewall กับ Stateless Firewall แตกต่างกันอย่างไร ?
หนึ่งในเทคนิคการตรวจจับภัยคุกคามที่ถูกคิดค้นขึ้นเป็นยุคแรก ๆ และยังคงทำหน้าที่เป็น "รากฐานสำคัญ" ของระบบความปลอดภัยมาจนถึงปัจจุบันก็คือ Signature-Based Detection เปรียบเสมือนการสร้างระบบตรวจสอบเอกลักษณ์เฉพาะบุคคล หรือการสแกน "ลายพิมพ์นิ้วมือดิจิทัล" (Digital Fingerprint) และ "DNA ของมัลแวร์" ที่เคยถูกค้นพบมาแล้ว โดยระบบจะจดจำรูปแบบพฤติกรรม หรือโค้ดอันตรายเหล่านั้นไว้อย่างแม่นยำ เพื่อคอยเฝ้าระวังไม่ให้มัลแวร์ตัวเดิม หรือรูปแบบการโจมตีซ้ำ ๆ สามารถผ่านเข้ามาทำความเสียหายแก่ระบบคอมพิวเตอร์ และเครือข่ายขององค์กรได้อีกเป็นครั้งที่สอง
แม้ในปัจจุบันจะมีเทคโนโลยีใหม่ ๆ อย่าง ปัญญาประดิษฐ์ (AI), การเรียนรู้ของเครื่อง (Machine Learning) หรือการวิเคราะห์พฤติกรรม (Behavioral Analysis) ก้าวเข้ามามีบทบาทมากขึ้นในการรับมือกับมัลแวร์สายพันธุ์ใหม่ที่ไม่เคยปรากฏมาก่อน แต่ Signature-Based Detection ก็ยังคงเป็นด่านตรวจแรกที่มีความสำคัญยิ่ง ด้วยจุดเด่นในเรื่องความเร็วในการประมวลผล, ความประหยัดทรัพยากร และความแม่นยำที่สูงมากในการจัดการกับภัยคุกคามที่รู้จักแล้ว การเข้าใจกลไก และข้อจำกัดของเทคนิคนี้จึงเป็นก้าวสำคัญในการออกแบบสถาปัตยกรรมความปลอดภัยไซเบอร์อย่างมีประสิทธิภาพ ในบทความนี้ เรามาทำความรู้จักกับ Signature-Based Detection ให้มากขึ้นกัน ...
Signature-Based Detection คืออะไร ? (What is Signature-Based Detection ?)
Signature-Based Detection คือ เทคนิคการตรวจจับภัยคุกคามทางไซเบอร์ที่เป็นมาตรฐานพื้นฐาน โดยอาศัยหลักการเปรียบเทียบข้อมูล หรือพฤติกรรมที่เกิดขึ้นในระบบเข้ากับฐานข้อมูลลายเซ็นอันตรายที่ถูกบันทึกไว้ล่วงหน้า ในบริบทของความปลอดภัยไซเบอร์ "ลายเซ็น" หรือ "Signature" ที่เปรียบเสมือนร่องรอย หรืออัตลักษณ์เฉพาะตัวของภัยคุกคามที่ถูกสร้างขึ้นโดยนักวิจัยด้านความปลอดภัย หลังจากที่ได้ทำการวิเคราะห์โครงสร้างของมัลแวร์ การตั้งค่าของโปรแกรมประสงค์ร้าย หรือรูปแบบแพ็กเกจข้อมูลที่ใช้ในการโจมตีระบบ เมื่อระบบรักษาความปลอดภัยนำไฟล์ หรือทราฟฟิกขาเข้าสแกนเปรียบเทียบกับฐานข้อมูลนี้ แล้วพบว่ามีรูปแบบข้อมูลที่ตรงกันอย่างสมบูรณ์ หรือตรงตามเงื่อนไขที่กำหนดไว้ ระบบจะระบุว่ากิจกรรมดังกล่าวเป็นภัยคุกคาม พร้อมทั้งดำเนินการสั่งบล็อก, กักกันไฟล์ หรือส่งสัญญาณแจ้งเตือนไปยังผู้ดูแลระบบในทันที
องค์ประกอบสำคัญที่นำมาใช้สร้างเป็น Signature สำหรับตรวจจับนั้นมีความหลากหลาย ขึ้นอยู่กับประเภทของภัยคุกคาม และจุดที่ระบบความปลอดภัยเฝ้าระวังอยู่ รูปแบบแรกที่นิยมใช้แพร่หลายที่สุดคือ ค่าแฮชของไฟล์ (File Hash) ซึ่งเป็นการคำนวณค่าทางคณิตศาสตร์ที่ไม่ซ้ำกันของไฟล์ เช่น ค่า MD5 Algorithm, SHA-1 หรือ SHA-256 หากไฟล์ใดมีค่าแฮชตรงกับค่าแฮชของมัลแวร์ที่เคยถูกระบุไว้ในระบบ ไฟล์นั้นจะถูกจัดการทันที
นอกจากนี้แล้ว ยังมีการใช้ลำดับชุดไบต์เฉพาะตัว (Byte Sequences หรือ Code Patterns) ที่ฝังอยู่ในตัวโปรแกรม หรือคำสั่งโปรแกรมที่พบเฉพาะในมัลแวร์ตระกูลนั้น ๆ รวมถึงการสร้างกฎลายเซ็นสำหรับตรวจจับบนเครือข่าย (Network Signatures หรือ IDS/IPS Rules) ซึ่งเน้นการตรวจจับข้อมูลในส่วนหัวของแพ็กเกจ (IP Header), พอร์ตเชื่อมต่อ โปรโตคอล (Protocol) การสื่อสาร หรือข้อความ และคำสั่งเฉพาะเจาะจงที่ใช้ในการโจมตี เช่น โครงสร้างของ SQL Injection หรือคำสั่งควบคุมมัลแวร์ผ่านระบบ Command-and-Control (C2)
ด้วยเหตุนี้ ระบบ Signature-Based Detection จึงทำหน้าที่เปรียบเสมือนด่านตรวจความปลอดภัยขนาดใหญ่ที่ถือบัญชีรายชื่อ และรอยพิมพ์นิ้วมือของอาชญากรไซเบอร์ไว้ในมือ ตราบใดที่ภัยคุกคามนั้นเคยปรากฏขึ้นมาบนโลก และได้รับการวิเคราะห์จนนำไปสร้างเป็น Signature บันทึกไว้ในฐานข้อมูลเรียบร้อยแล้ว ระบบจะสามารถตรวจจับ และป้องกันภัยคุกคามนั้นได้อย่างแม่นยำ
Signature-Based Detection ทำงานอย่างไร ? (How Does Signature-Based Detection Work ?)
กระบวนการทำงานของ Signature-Based Detection ถูกจัดแบ่งเป็นขั้นตอนอย่างมีระบบ ดังนี้
1. การค้นพบภัยคุกคาม (Threat Identification)
นักวิจัยด้านความปลอดภัยไซเบอร์ หรือระบบวิเคราะห์มัลแวร์จะตรวจพบมัลแวร์ หรือการโจมตีใหม่
2. การสร้างลายเซ็น (Signature Generation)
จะวิเคราะห์เอาคุณลักษณะเด่น หรือสัญลักษณ์เฉพาะ ฃ เช่น ค่า Hash หรือโค้ดไบต์ แล้วทำสัญลักษณ์ไว้
3. การอัปเดตฐานข้อมูล (Database Update)
ส่งข้อมูล Signature ใหม่ไปเก็บไว้ในฐานข้อมูลกลาง และกระจายอัปเดตให้แก่ซอฟต์แวร์ความปลอดภัยของผู้ใช้งาน
4. การสแกน และเปรียบเทียบ (Scanning & Matching)
เมื่อมีไฟล์ถูกดาวน์โหลด หรือมีทราฟฟิกเข้ามา ระบบจะตรวจสอบรูปแบบข้อมูลเทียบกับ Signature ในฐานข้อมูล
5. การตอบสนองความปลอดภัย (Security Action)
หากผลตรวจสอบออกมาตรงกัน (Match) ระบบจะทำการบล็อก, แจ้งเตือน หรือลบไฟล์อันตรายนั้นทันที
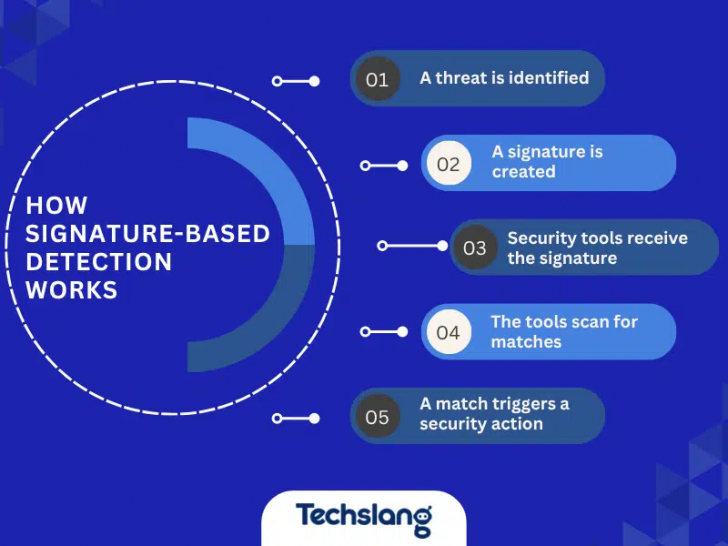
ภาพจาก : https://www.techslang.com/definition/what-is-signature-based-detection/
ข้อดี-ข้อเสียของ Signature-Based Detection (Pros and Cons of Signature-Based Detection)
| ข้อดี | ข้อเสีย | |
| ความแม่นยำ | มีอัตราการเตือนผิดพลาดต่ำมาก เนื่องจากเป็นการสแกนหาข้อความ หรือไบต์ที่เจาะจง | ไม่สามารถตรวจจับการโจมตีแบบ Zero-day หรือภัยคุกคามใหม่ที่ไม่เคยมีในฐานข้อมูลได้ |
| ความเร็วในการทำงาน | ทำงานได้อย่างรวดเร็ว aและใช้ทรัพยากรประมวลผลต่ำ เมื่อเปรียบเทียบกับ AI หรือ Sandbox | ผู้โจมตีสามารถดัดแปลงโค้ดเล็กน้อย ก็สามารถหลบเลี่ยง Signature เดิมได้ทันที |
| ความชัดเจน | ได้ผลลัพธ์ที่ชัดเจน อธิบายสาเหตุของการบล็อกได้ง่าย สนับสนุนการตรวจสอบตามมาตรฐาน (Audit) | ขนาดของฐานข้อมูล Signature เติบโตขึ้นเรื่อย ๆ ทำให้ต้องอัปเดตระบบตลอดเวลา |
ความแตกต่างระหว่าง Signature-Based Detection กับ Behavioral Detection (Differences Between Signature-Based Detection and Behavioral Detection)
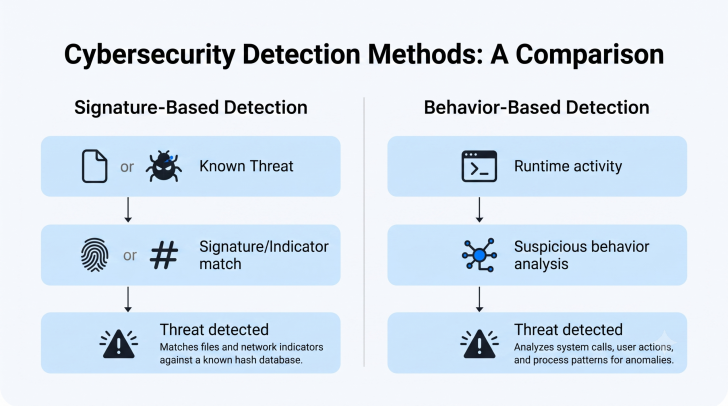
ภาพจาก : https://www.hexnode.com/blogs/signature-based-vs-behavior-based-detection/
เพื่อให้เข้าใจบทบาทการป้องกันภัยไซเบอร์ในปัจจุบัน การเปรียบเทียบระหว่างวิธีการตรวจจับด้วยลายเซ็นกับวิธีการตรวจจับพฤติกรรมถือเป็นสิ่งสำคัญ
| Signature-Based Detection | Behavioral Detection | |
| แนวคิดการตรวจจับ | ดูสิ่งที่มันเป็น เช่น ค่า Hash หรือข้อความ | ดูที่สิ่งที่มันทำ เช่น การพยายามแก้ไข Registry, การเปิดพอร์ตแปลก ๆ |
| การรับมือ Zero-Day | ทำไม่ได้ ต้องรอให้มี Signature ก่อน | ทำได้ดี ตรวจจับความผิดปกติของพฤติกรรมได้แม้ไม่มีชื่อในฐานข้อมูล |
| การหลบเลี่ยงมัลแวร์ | หลบเลี่ยงง่าย เพียงแค่เปลี่ยนโครงสร้างโค้ดนิดเดียว | หลบเลี่ยงยากกว่า เพราะจุดประสงค์อันตรายของมัลแวร์ยังคงเดิม |
| อัตรา False Positive | ต่ำมาก | ปานกลาง - สูง โปรแกรมปกติที่ทำงานแปลก ๆ อาจถูกมองว่าเป็นมัลแวร์ |
| การใช้ทรัพยากร | ต่ำ ตรวจจับได้ทันที | สูงกว่า ต้องใช้อัลกอริทึม Machine Learning หรือ Sandbox ในการเฝ้ามอง |
ประวัติความเป็นมาของ Signature-Based Detection (History of Signature-Based Detection)
ยุคปลาย ค.ศ. 1980 (พ.ศ. 2523) - จุดเริ่มต้นของ Antivirus
ยุคแรกของการป้องกันมัลแวร์เริ่มขึ้นเมื่อคอมพิวเตอร์เริ่มแพร่หลาย โปรแกรมแอนตี้ไวรัส ในยุคแรก เช่น McAfee VirusScan หรือ Norton Antivrus ใช้วิธีสแกนหา String สั้น ๆ หรือ Pattern ไบต์ของไวรัสยุคเก่า
ยุค ค.ศ. 1990 (พ.ศ. 2533) - ยุคทองของ Signature-Based AV
เมื่อไวรัสคอมพิวเตอร์เริ่มแพร่กระจายผ่านดิสเก็ตต์ และอินเทอร์เน็ตยุคแรก บริษัท security ต่างๆ ได้สร้างฐานข้อมูล Hash และอัปเดตไฟล์ตาราง Pattern ผ่านแผ่นดิสก์ หรือการดาวน์โหลด อินเทอร์เน็ต (Internet)
ยุคปลาย ค.ศ. 1990 - 2000 (พ.ศ. 2533 - 2543) การขยายตัวสู่ระบบเครือข่าย (IDS/IPS)
การเกิดขึ้นของ โอเพ่นซอร์ส (Open-Source) อย่าง Snort ทำให้การนำเทคนิค Signature มาใช้ตรวจจับภัยคุกคามในรูปแบบ Network Traffic Packet ซึ่งมันได้กลายเป็นมาตรฐานของระบบตรวจจับการบุกรุกที่ทำหน้าที่เฝ้าระวัง และแจ้งเตือนเมื่อพบภัยคุกคาม แต่ไม่บล็อกข้อมูลโดยตรงหรือ Intrusion Detection System (IDS) และระบบป้องกันการบุกรุกที่ทำหน้าที่ทั้งตรวจจับ และบล็อกภัยคุกคามในทันทีโดยอัตโนมัติ หรือ Intrusion Prevention System (IPS) ที่ทั่วโลกนิยมใช้
ยุค ค.ศ. 2010 (พ.ศ. 2553) - ถึงปัจจุบัน เมื่อ Signature อย่างเดียวไม่เพียงพอ
เมื่อมัลแวร์เริ่มพัฒนาเข้าสู่ยุค Polymorphic / Metamorphic ที่มีความสามารถในการเปลี่ยนรูปแบบโค้ดตลอดเวลา และการโจมตีแบบ Fileless Malware ระบบจึงต้องวิวัฒนาการไปสู่ Next-Generation Antivirus (NGAV) และ Endpoint Detection and Response (EDR)/Extended Detection and Response (XDR) ที่นำเทคนิค Behavioral Analysis, Heuristics และ AI และ Machine Learning เข้ามาทำงานร่วมกับระบบ Signature
สรุป (Conclusion)
Signature-Based Detection แม้จะเป็นเทคโนโลยีที่มีมาอย่างยาวนาน แต่ก็ยังคงเป็น "ด่านแรก" (First Line of Defense) ที่คอยคัดกรองขยะ และภัยคุกคามส่วนใหญ่ (Known Threats) ออกไปได้อย่างรวดเร็ว, แม่นยำ และประหยัดพลังงานประมวลผลมากที่สุด
อย่างไรก็ตาม ในสถาปัตยกรรมความปลอดภัยไซเบอร์ยุคใหม่ การพึ่งพาแค่ Signature เพียงอย่างเดียวถือเป็นความเสี่ยง องค์กรจำเป็นต้องใช้แนวคิด Cybersecurity in Layers โดยการรวมเอา Signature-Based Detection เข้ากับ Behavioral Detection และ AI Threat Analysis เพื่อให้ครอบคลุมทั้งภัยคุกคามที่รู้จักแล้ว และภัยคุกคามใหม่ๆ ในอนาคตได้อย่างมีประสิทธิภาพสูงสุด
ที่มา : www.techslang.com , corelight.com , fidelissecurity.com , www.manageengine.com , www.everpuredata.com , abnormal.ai , www.blackfog.com , www.hexnode.com


 คำสำคัญ »
|
|
แอดมินสายเปื่อย ชอบลองอะไรใหม่ไปเรื่อยๆ รักแมว และเสียงเพลงเป็นพิเศษ |

ทิปส์ไอทีที่เกี่ยวข้อง


แสดงความคิดเห็น


ทิปส์ไอที ยอดนิยม

ทิปส์ไอทีแนะนำ









Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.